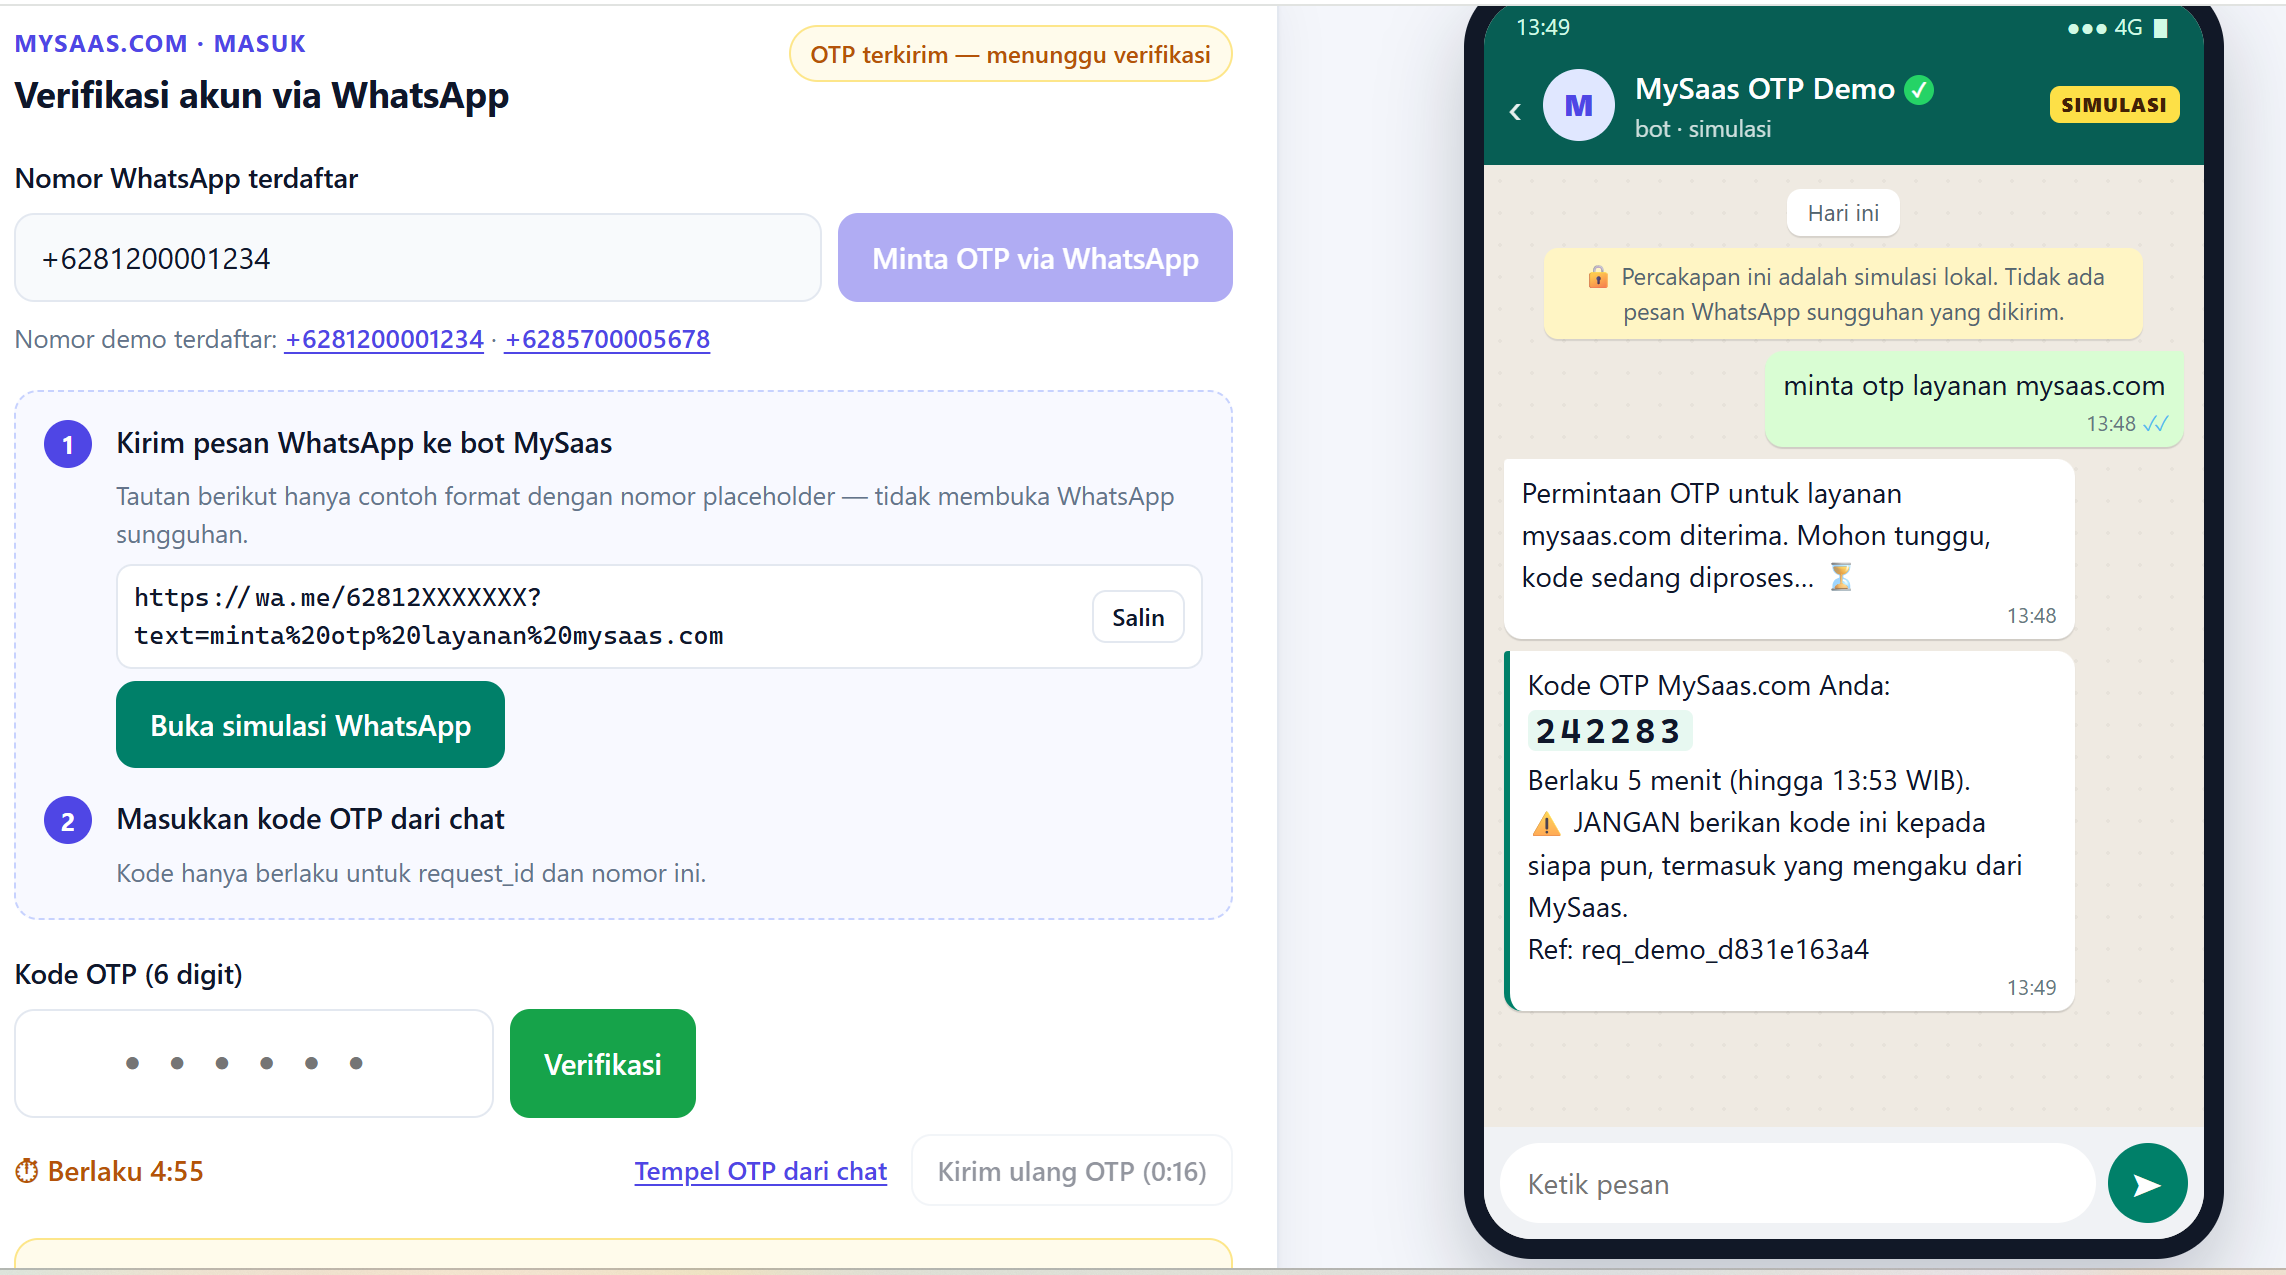
Demo ReverseOTP dapat dilihat di https://reverseotp.kukuhtw.com/. Halaman ini menggambarkan cara alternatif untuk meminta kode OTP: pengguna memulai percakapan WhatsApp, lalu bot membalas dengan OTP dan meneruskan data verifikasi ke backend layanan.
Banyak layanan digital mengirim kode OTP melalui SMS atau WhatsApp. Pendekatan tersebut dapat menimbulkan biaya per pesan, keterlambatan, dan risiko penyalahgunaan jika bot memicu permintaan OTP berulang kali ke nomor yang bukan milik penggunanya. ReverseOTP membalik alur tersebut: pengguna menghubungi chatbot terlebih dahulu, bukan menunggu pesan OTP yang dikirim oleh layanan.
Cara kerja ReverseOTP
Dalam demo, MySaas.com berperan sebagai contoh aplikasi yang meminta verifikasi. Pengguna memasukkan atau memilih nomor WhatsApp, lalu menekan tombol untuk meminta OTP. Aplikasi menyiapkan tautan WhatsApp dengan pesan permintaan yang sudah terisi. Setelah pengguna mengirim pesan kepada bot, bot membuat OTP dan mengirimkan data ke backend aplikasi melalui webhook.
Panel demo memperlihatkan tahapannya: tautan dibuka, pesan diterima, OTP dibuat, data JSON dikirim, lalu layanan menerima OTP. Pengguna kemudian memasukkan kode tersebut di halaman verifikasi.
Demo ini juga menampilkan contoh header integrasi seperti Bearer Token, Client ID, Request ID, Idempotency Key, timestamp, dan tanda tangan HMAC. Elemen-elemen tersebut menggambarkan cara mengautentikasi permintaan, mencegah pemrosesan ganda, dan memeriksa integritas data. Kontrak API yang ditampilkan bersifat ilustratif, bukan endpoint produksi.
Potensi manfaat
Ketika pengguna memulai percakapan, nomor WhatsApp pengirim dapat menjadi bagian dari pemeriksaan kepemilikan nomor. Layanan juga dapat mengurangi pengiriman pesan keluar yang tidak diminta, sehingga berpotensi menekan biaya OTP yang tidak perlu dan mengurangi penyalahgunaan permintaan ke nomor acak.
WhatsApp sudah akrab bagi banyak pengguna, sehingga prosesnya dapat terasa lebih mudah daripada menunggu SMS. Demo di https://reverseotp.kukuhtw.com/ memperlihatkan bagaimana status tiap tahap dapat ditampilkan, mulai dari permintaan hingga OTP diterima oleh aplikasi.
Hal yang perlu diperhatikan
Pengguna perlu memiliki akses ke WhatsApp dan berpindah aplikasi selama proses verifikasi. Karena itu, layanan sebaiknya tetap menyediakan metode alternatif, seperti email atau aplikasi autentikator.
Keamanan tetap bergantung pada implementasi. OTP perlu memiliki masa berlaku singkat, batas percobaan, dan perlindungan agar tidak digunakan kembali. Secret untuk HMAC dan kredensial server harus disimpan di backend, bukan di browser atau aplikasi klien. Untuk penggunaan nyata, gateway juga perlu andal dan sesuai dengan ketentuan WhatsApp yang berlaku.
Demo, bukan layanan produksi
Halaman ini menyatakan bahwa alur yang ditampilkan adalah simulasi. Pesan WhatsApp tidak benar-benar dikirim, nomor tidak diverifikasi, dan MySaas.com hanya contoh layanan dummy. Nama tersebut dapat diganti dengan layanan web atau aplikasi mobile lain yang membutuhkan OTP.
Sebagai prototipe, ReverseOTP membantu menjelaskan alur integrasi: pengguna menghubungi bot, bot membalas dengan OTP, lalu gateway meneruskan peristiwa ke backend aplikasi. Sebelum digunakan oleh pelanggan sungguhan, sistem perlu dilengkapi integrasi gateway nyata, pengamanan webhook, pengelolaan OTP, metode cadangan, dan pemantauan operasional.
Kesimpulan: ReverseOTP menawarkan pola verifikasi yang dapat membantu layanan mengurangi ketergantungan pada pengiriman OTP keluar. Demo konsepnya tersedia di https://reverseotp.kukuhtw.com/. Seluruh proses di halaman tersebut masih simulasi, sehingga bukan layanan OTP produksi.